A inteligência artificial generativa pode produzir documentos, imagens e depoimentos falsos que parecem confirmar uns aos outros. Na auditoria de fornecedores, isso expõe uma fragilidade: conferir se os arquivos combinam entre si não basta para demonstrar que uma operação ocorreu ou que uma condição de trabalho existe. A verificação precisa alcançar a origem da informação e buscar confirmação independente.
O alerta aparece em análise publicada em 6 de novembro, assinada pelos pesquisadores Cory Searcy e Pavel Castka. O argumento é que a IA reduz tempo, custo e conhecimento necessários para fabricar evidências convincentes. Não se trata de um levantamento sobre a frequência dessas fraudes, nem de prova de que fornecedores estejam usando a tecnologia de maneira disseminada para enganar auditores.
Para Compras e compliance, a consequência prática é revisar o que sustenta a homologação e o monitoramento: não apenas quais documentos foram recebidos, mas quem os produziu, como foram obtidos e o que efetivamente comprovam.
Documentos coerentes podem depender da mesma fonte
Uma planilha de produção, uma fotografia de estoque e uma declaração de origem podem contar a mesma história porque foram preparados pela mesma organização. A concordância entre eles ajuda a testar consistência, mas não cria independência.
Os autores distinguem quatro perguntas que não devem ser confundidas: de onde veio a evidência, se ela foi alterada, quem responde por ela e se o fato representado aconteceu. Um arquivo sem alteração posterior, por exemplo, ainda pode conter uma declaração falsa desde a criação.
Isso também limita o valor de procurar apenas defeitos visuais ou metadados estranhos. Uniformidade excessiva e informações incomuns justificam investigação, não uma conclusão automática de fraude. Da mesma forma, uma apresentação impecável não comprova autenticidade.
O contexto de Compras pede atenção ao monitoramento
O IMTC — Índice de Maturidade Tecnológica em Compras, da Inbrasc, de 2026, mostra que apenas 21% das empresas respondentes monitoram riscos de fornecedores de forma madura, enquanto 52% fazem esse acompanhamento de maneira manual ou parcial. Esses resultados ajudam a contextualizar a capacidade de acompanhamento entre as empresas ouvidas; não medem a ocorrência de documentos falsos ou fraudes com IA.
A implicação operacional é evitar que a discussão termine na contratação de um detector de conteúdo sintético. Antes disso, cabe identificar quais alegações críticas dependem exclusivamente do próprio fornecedor e quem tem responsabilidade por verificá-las.
O que verificar além do documento recebido
Como aplicação prática do alerta, o roteiro abaixo organiza testes por tipo de evidência. São recomendações de controle, não uma garantia de detecção nem uma exigência regulatória universal.
| Evidência apresentada | Confirmação a buscar | Limite do teste |
|---|---|---|
| Certificado ou relatório | Consultar o emissor por canal obtido independentemente | Autenticidade não assegura cobertura da unidade ou do período |
| Foto ou vídeo | Relacionar arquivo, local, data e atividade observada | Metadados e aparência não comprovam sozinhos a realidade |
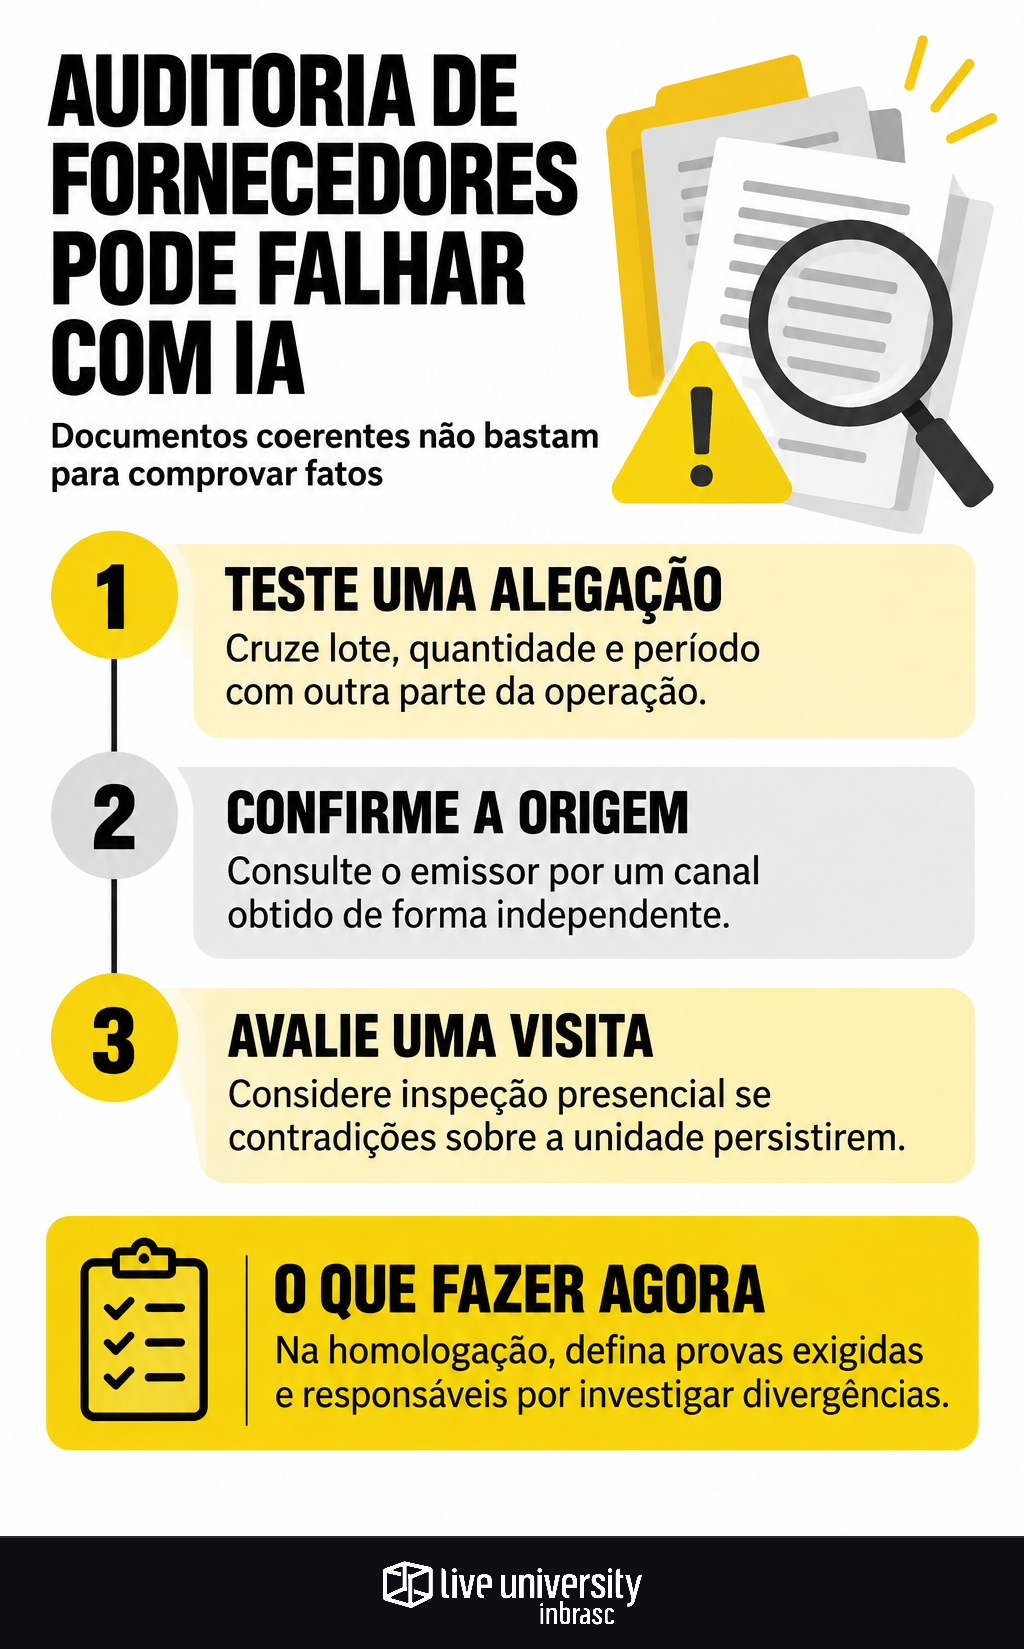
| Registro de produção ou movimentação | Cruzar lote, quantidade e período com outra parte da operação | Documentos internos podem repetir o mesmo erro |
| Depoimento de trabalhador | Verificar identidade e conduzir entrevista independente | A presença de uma pessoa real não elimina influência ou intimidação |
O ponto central é a independência do caminho de confirmação. Ligar para um contato indicado no próprio documento suspeito pode apenas levar a outra etapa da mesma narrativa. Sempre que possível, o auditor deve obter o canal de contato por uma origem externa ao pacote recebido.
Teste uma alegação concreta, não apenas a pasta
Em vez de perguntar se o fornecedor apresentou uma política ambiental, formule uma afirmação verificável: determinado lote veio da origem declarada? O resíduo daquela coleta chegou ao destino informado? A unidade auditada é a que executará o contrato?
Na rastreabilidade que conecta lote e origem, isso significa acompanhar os vínculos entre etapas, e não apenas acumular declarações. Se faltar uma ligação, a conclusão deve registrar a lacuna em vez de presumir continuidade.
Para serviços ambientais, o mesmo raciocínio orienta a verificação da destinação além do recibo de coleta. Como teste de auditoria, pode-se confrontar datas, quantidades e confirmações das partes envolvidas, investigando divergências antes de encerrar a análise.
Quando exigir verificação presencial
A inspeção física não precisa substituir toda auditoria remota. Na análise dos pesquisadores, a conexão com a realidade operacional ganha importância justamente porque uma cadeia digital pode ser coerente e ainda assim fabricada.
Uma abordagem proporcional ao risco deve considerar a gravidade da alegação e a qualidade das evidências disponíveis. Como critérios práticos, vale encaminhar uma visita quando:
- uma condição social ou ambiental relevante não puder ser confirmada por caminho independente;
- persistirem contradições sobre unidade, atividade, quantidade ou período;
- o fornecedor restringir reiteradamente acesso a registros ou pessoas necessários à avaliação;
- uma mudança de instalação, processo ou subcontratado tornar a avaliação anterior insuficiente.
Esses sinais justificam aprofundamento, não acusação. Uma visita sem aviso pode fazer parte da estratégia, conforme as condições de acesso, segurança e contratação, mas não deve ser tratada como solução automática.
Entrevistas precisam proteger a independência
Em auditorias sociais, a recomendação dos autores é selecionar trabalhadores de forma independente e entrevistá-los sem a presença da gestão, com verificações de identidade e localização. O cuidado está alinhado à necessidade de avaliar riscos trabalhistas além da declaração do fornecedor.
A análise ressalva que o uso de depoimentos sintéticos em auditorias de supply chain ainda não estava documentado naquele contexto. Portanto, não cabe apresentar esse cenário como ocorrência comprovada. O controle deve proteger tanto a autenticidade da participação quanto a liberdade para relatar condições reais.
Como incorporar os testes à homologação e ao contrato
Uma revisão útil dos procedimentos deve separar uso legítimo de IA e fabricação de prova. Resumir uma reunião real ou apoiar a análise de dados não equivale a inventar seu conteúdo. O documento derivado, porém, não deve substituir o registro que sustenta a conclusão.
Como próximos passos, Compras e compliance podem estabelecer:
- Regras de evidência: definir os registros necessários para cada alegação crítica e quais usos de IA devem ser informados ou proibidos.
- Preservação: guardar originais, versões e histórico de verificação, com acesso controlado e proteção de informações pessoais.
- Escalonamento: indicar quem investiga divergências, decide novas verificações e autoriza uma eventual exceção.
- Tratamento de pendências: registrar o que não foi comprovado e quais condições precisam ser cumpridas antes da aprovação.
O relatório de auditoria deve distinguir conclusão confirmada, informação declarada e ponto não verificado. Esse cuidado evita transformar ausência de evidência em atestado de conformidade.
A prioridade não é encontrar sinais de IA em todos os arquivos. É tornar defensável a decisão sobre o fornecedor: identificar a alegação relevante, buscar confirmação fora do conjunto apresentado e aprofundar a verificação quando o risco justificar.
Este conteúdo foi produzido com apoio de inteligência artificial e revisado pela equipe editorial da Live University.
Clarissa Monteiro Vilhena é a especialista de ESG do Portal do Supply Chain. Cobre escopo 3, due diligence de fornecedores, rastreabilidade e as regras internacionais que chegam à cadeia brasileira pela exigência do cliente. Antes de publicar uma meta, pergunta qual é a linha de base e quem verificou.