Relatos de incidentes envolvendo IA e dados de fornecedores ou clientes aparecem em um levantamento atribuído à InstaLILY, divulgado em 9 de novembro. Para quem trabalha com compras e planejamento, o alerta está no caminho percorrido pelas informações: antes de enviar uma planilha à ferramenta, é preciso verificar quem poderá acessá-la, por quanto tempo ficará armazenada e como seu uso será registrado.
O relato disponível também aponta confiança dos participantes nos controles de dados. Isso não comprova que os controles funcionaram ou falharam: confiança declarada, incidente relatado e ocorrência tecnicamente confirmada são medidas diferentes.
O levantamento não deve virar taxa de risco da empresa
Sem conferir amostra, países, período de coleta e definição de incidente, não há base para transformar o resultado divulgado em uma taxa aplicável à operação brasileira. Também não é possível determinar, pelas informações disponíveis, se os relatos tratam de exposição indevida, acesso não autorizado ou outro evento.
A diferença importa para o planejamento. Uma pesquisa com líderes pode registrar experiências e percepções, enquanto um indicador operacional exige critérios de classificação, evidências e denominadores conhecidos. Misturar essas bases produz uma comparação que parece precisa, mas não sustenta uma decisão.
O cuidado é semelhante ao necessário para avaliar a qualidade dos dados antes de adotar um benchmark: o número só ajuda quando se sabe o que foi medido, em qual população e sob quais condições.
Política de IA não equivale a controle demonstrado
O IMTC — Índice de Maturidade Tecnológica em Compras, da Inbrasc, de 2026, mostra que 68% das empresas respondentes possuem alguma política de IA, mas apenas 19% chegam a níveis maduros nessa política. Para esta análise, a diferença reforça a necessidade de verificar a aplicação das regras, não apenas a existência de um documento; o estudo não mede a ocorrência dos incidentes mencionados no levantamento atribuído à InstaLILY.
Na rotina, a pergunta útil deixa de ser apenas “temos uma política?” e passa a ser “conseguimos demonstrar quais dados foram enviados e sob qual autorização?”. A resposta precisa reunir Compras, planejamento, tecnologia, segurança da informação e, quando necessário, jurídico e privacidade.
As verificações a seguir são recomendações operacionais desta análise, não controles cuja eficácia tenha sido testada pelas pesquisas citadas.
A unidade de controle é o fluxo de informação
Considere uma planilha usada para revisar cobertura de estoque. Ela pode reunir códigos de itens, fornecedores, preços, volumes e previsão de demanda. O objetivo de resumir os desvios não significa que todos esses campos precisem ser compartilhados com uma ferramenta de IA.
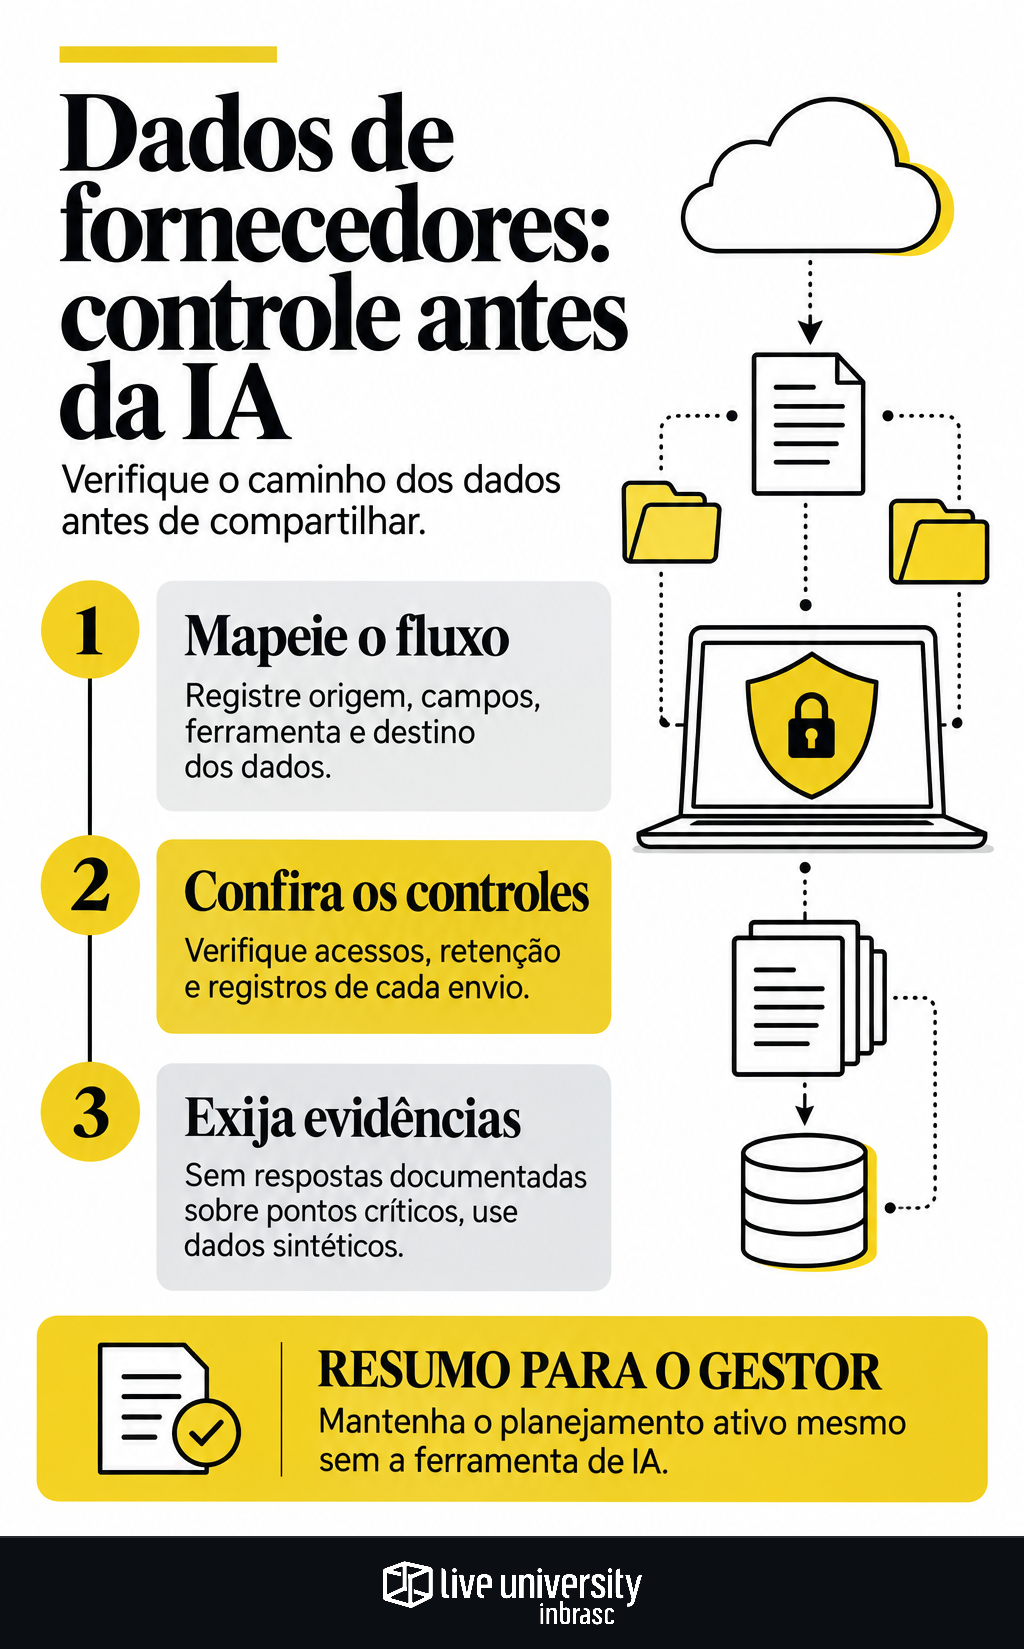
O primeiro controle recomendado é registrar o percurso: de qual sistema a informação sai, quem prepara o arquivo, qual ferramenta o recebe e onde o resultado será utilizado. Uma conta individual, uma solução corporativa e uma integração automática devem ser avaliadas separadamente, conforme suas configurações e condições de uso.
O mesmo raciocínio aparece na avaliação de quais dados do embarque ficam expostos ao fornecedor de software. O objeto da contratação não basta: é necessário conhecer as informações acessíveis e as responsabilidades de cada participante.
O que verificar antes de compartilhar
A aprovação deve estar vinculada ao uso pretendido, e não apenas ao nome da ferramenta. Para uma análise de previsão, por exemplo, vale testar se dados agregados e identificadores substitutos atendem à tarefa sem incluir nomes de clientes ou condições comerciais.
| Verificação | Pergunta operacional | Evidência a solicitar |
|---|---|---|
| Finalidade e dados | Quais campos são indispensáveis à tarefa? | Relação de campos e justificativa de uso |
| Acesso | Quem pode consultar entradas e resultados? | Perfis autorizados e teste de permissões |
| Retenção e reutilização | O conteúdo fica armazenado ou pode ter outros usos? | Condições contratuais e configurações aplicáveis |
| Rastreabilidade | É possível reconstruir um envio? | Registro de usuário, horário e destino |
Retirar o nome de uma empresa não garante, isoladamente, que ela deixe de ser identificável. Combinações de produto, localização, volume e condições comerciais também devem entrar na avaliação.
Quando não houver resposta documentada sobre um ponto crítico, a recomendação é não avançar com dados reais. Um teste com dados sintéticos permite avaliar a utilidade da solução sem compartilhar o arquivo operacional original.
Indicadores precisam de denominador e escopo
A segurança de dados na IA em supply chain pode ser acompanhada por um painel pequeno, desde que cada medida tenha responsável, período e fonte de evidência. As fórmulas abaixo são propostas de gestão, não benchmarks de mercado.
- Cobertura de aprovação: fluxos com dados reais avaliados e autorizados divididos pelo total de fluxos com dados reais identificados no período.
- Cobertura de rastreabilidade: envios com registro completo divididos pelo total de envios identificado na conciliação entre ferramenta, integração e controles internos.
- Tempo de contenção: intervalo entre a detecção de uma suspeita e o bloqueio do acesso ou compartilhamento correspondente.
- Pendências críticas: quantidade de fluxos sem evidência de controle, com responsável e prazo de tratamento.
O limite desses indicadores precisa ficar visível. Se o inventário não alcança usos fora dos canais autorizados, uma cobertura elevada descreve apenas os fluxos conhecidos. Não comprova proteção de toda a operação.
Também convém separar suspeitas, eventos descartados e incidentes confirmados. Somá-los numa única taxa impede distinguir aumento de exposição de melhoria na capacidade de detectar problemas. Da mesma forma, ausência de registros não demonstra, sozinha, ausência de incidentes.
O planejamento precisa continuar se a IA for suspensa
Além de proteger o envio, o gestor deve definir como a rotina seguirá caso a ferramenta seja retirada de uso. Isso inclui identificar uma base aprovada, manter responsáveis pela decisão e testar um procedimento alternativo para as atividades prioritárias.
No S&OP, a recomendação é começar por um fluxo delimitado, como a análise de uma família de produtos. Antes de ampliar o uso, verificar se a equipe consegue reproduzir a análise, localizar as entradas utilizadas e continuar trabalhando sem a ferramenta.
O critério de avanço não deve ser apenas o tempo economizado. Para dados de fornecedores e clientes, a decisão precisa combinar utilidade analítica, exposição controlada e continuidade operacional. Uma apresentação convincente da IA não substitui evidência sobre o caminho dos dados.
Este conteúdo foi produzido com apoio de inteligência artificial e revisado pela equipe editorial da Live University.
Eduardo Sampaio Trindade é o virtual de planejamento e indicadores do Portal do Supply Chain. Lê as pesquisas e as séries do setor para dizer o que de fato se moveu em S&OP, estoque, nível de serviço e custo logístico. Publica número com fonte, data e metodologia — ou não publica.